Перейти к содержимому
Новость

Chrome научился проверять буфер обмена через серверы Google. Что именно он отправляет

Google добавила в Chrome проверку скопированных команд на наличие вредоносного кода. Если браузер обнаружит подозрительный скрипт, его содержимое может быть отправлено на серверы Google для анализа. Функция работает в режиме усиленной защиты и предназначена для борьбы с мошенническими схемами ClickFix.

AnVas
Chrome научился проверять буфер обмена через серверы Google. Что именно он отправляет

Автор: Android Authority

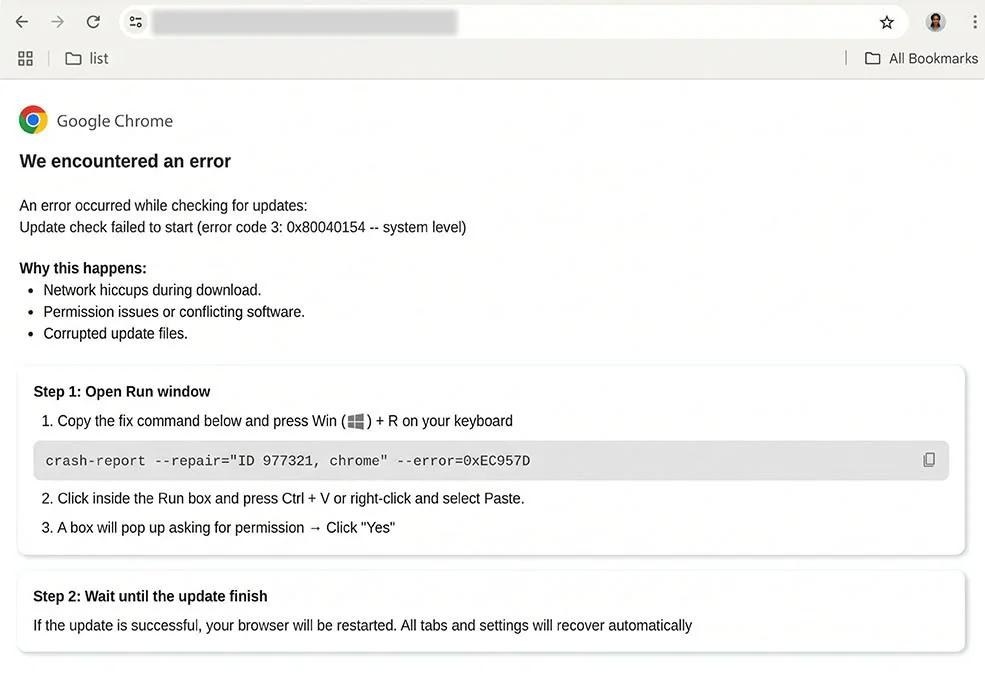
Мошенникам уже необязательно убеждать человека скачать подозрительную программу. Иногда достаточно показать сообщение о якобы возникшей ошибке и предложить исправить ее одной командой. Пользователь копирует текст с сайта, вставляет его в PowerShell или командную строку Windows и самостоятельно запускает вредоносный код.

Именно против таких атак Google разработала новый механизм защиты Chrome. Схема известна под названием ClickFix. Злоумышленники маскируют опасные команды под инструкции по устранению ошибок браузера, обновлению программ или восстановлению доступа к сервисам. Причем содержимое буфера обмена иногда отличается от команды, которую человек видит на странице.

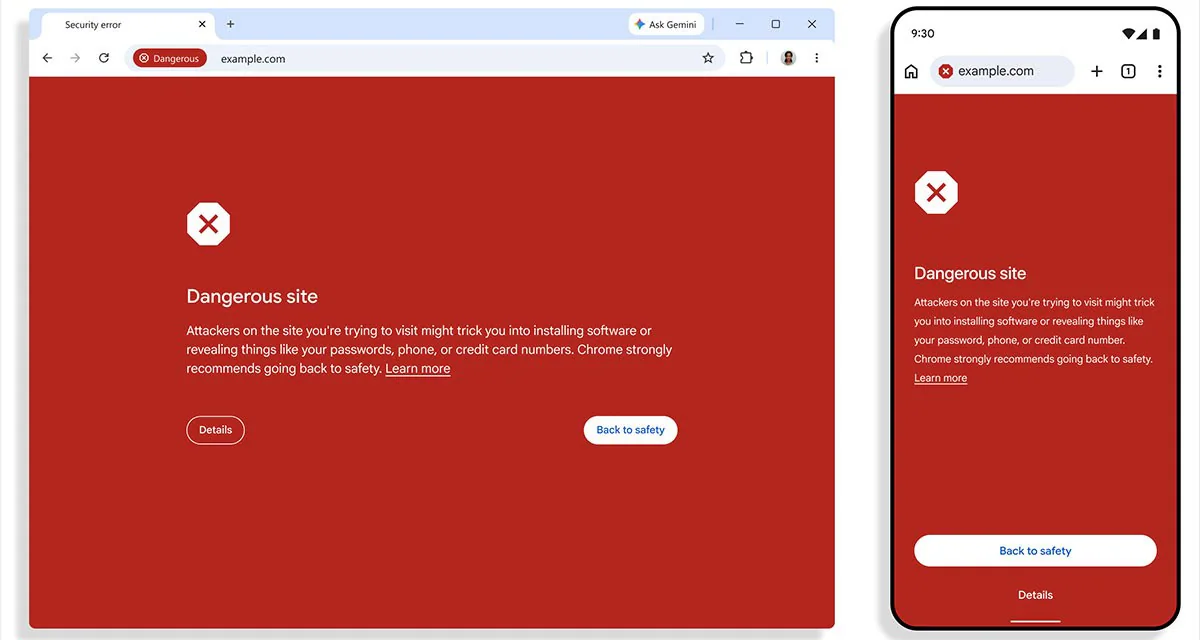
Теперь Chrome может обнаруживать подобные команды в момент копирования. Если система распознает признаки ClickFix, содержимое буфера обмена очищается от персональных данных и отправляется в Google Safe Browsing для дополнительной проверки. При подтверждении угрозы браузер выводит предупреждение.
nd_1c5ed41c75ce48fc29e5f3a3d7149bd6936d9a47d4996a3de7e0841b31a0bfe5nd_7cc8907a619471d33d16f84e1aafb2c917e14c9a62db22dfa52edb4b7143cce7nd_05d3cb800761910d2f6959303b9e58c0ee32c063e0129529e5e01d77ecf13b49
Иллюстрация к разделу «Вступление»

Фото: Android Authority

Отправка выполняется не для каждого скопированного текста. Google описывает механизм как выборочную проверку подозрительных команд. При этом компания не раскрыла точные критерии срабатывания и технические подробности удаления персональных данных. Поэтому утверждать, что передаваемые сведения полностью обезличены при любых обстоятельствах, пока нельзя.

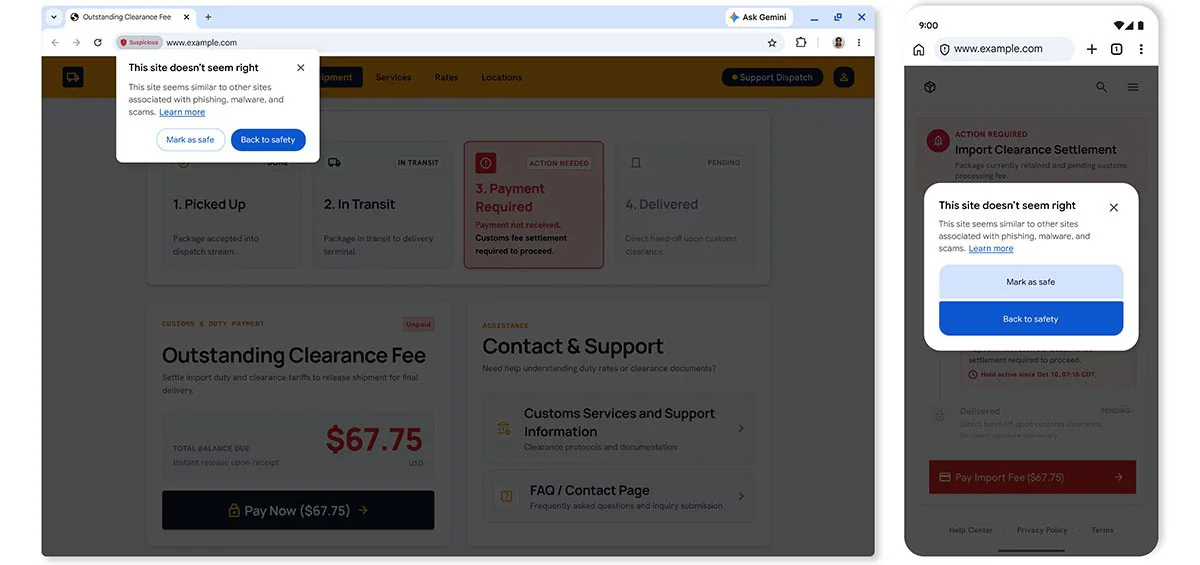
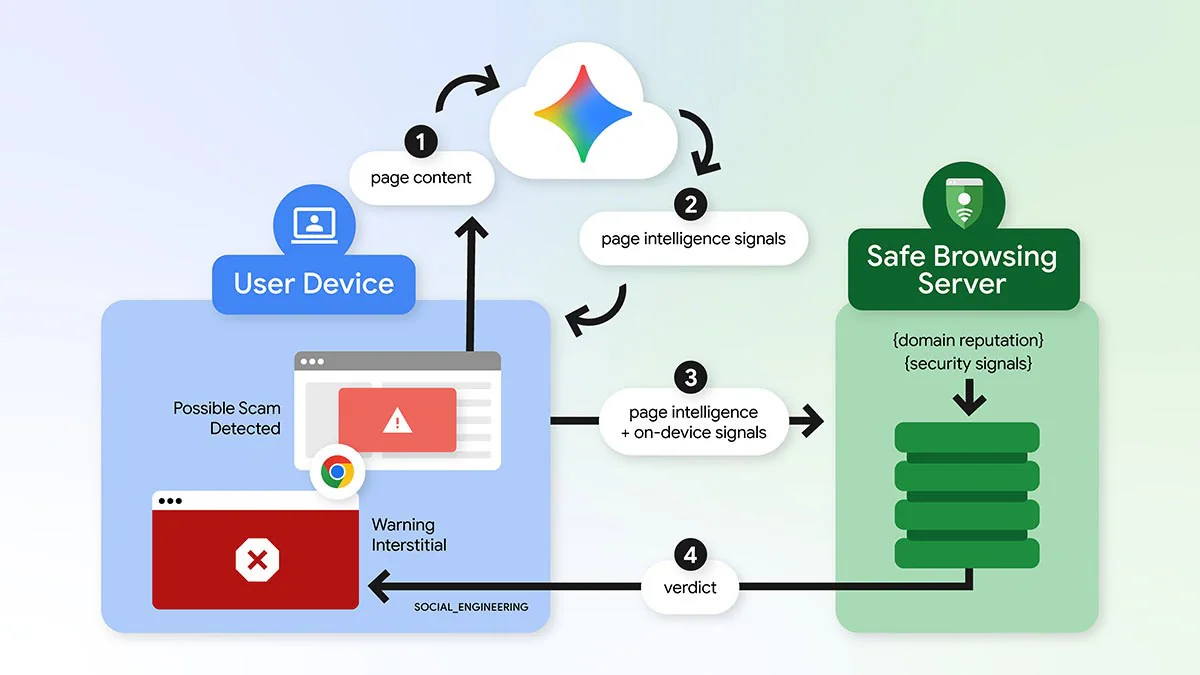
Изменился и анализ подозрительных сайтов. Раньше для распознавания некоторых мошеннических страниц Chrome использовал локальную модель Gemini. Теперь в режиме Enhanced Protection задействована более мощная серверная модель, которая оценивает содержимое страницы, предполагаемую цель сайта и признаки обмана.

Иллюстрация к разделу «Вступление»

Фото: Android Authority

По заявлению Google, текст страницы передается на сервер только при обнаружении достаточно убедительных признаков мошенничества. Компания утверждает, что полученные сведения обрабатываются временно, не сохраняются и не используются для обучения моделей.

Новая проверка дополняет систему предупреждений Chrome. Браузер различает подозрительные сайты, для которых риск пока не подтвержден окончательно, и опасные страницы с высокой вероятностью угрозы.

Все изменения относятся к режиму Enhanced Protection. Проверить его состояние можно в настройках Chrome, в разделе «Конфиденциальность и безопасность», пункт «Безопасность».

Для тех, кто регулярно копирует команды из технических инструкций, изменение особенно актуально. Google обещает свести ложные предупреждения к минимуму, чтобы проверка не мешала разработчикам и системным администраторам. Насколько точно система будет отличать безопасные скрипты от мошеннических, независимые испытания пока не установили.

Источник: Androidauthority
2 показов