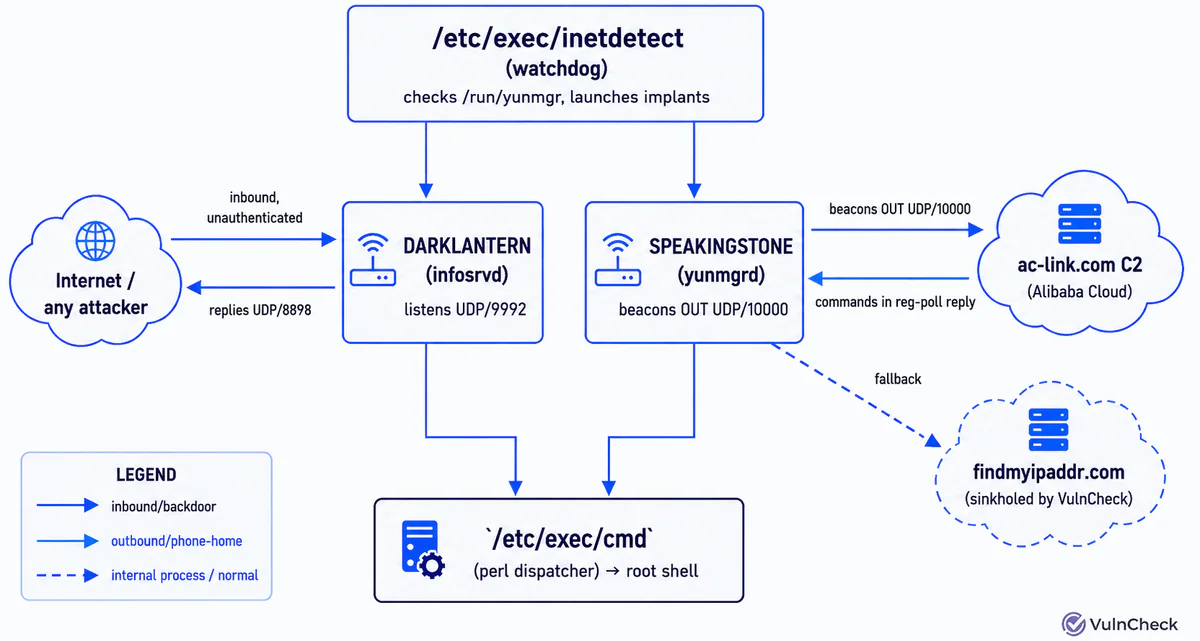
История началась с ENDLESSDOORS, обнаруженного в августе 2026 года. Этот компонент автоматически устанавливает исходящее соединение с сервером управления и способен принимать команды без нормальной аутентификации и защищенного канала связи. Позднее исследователи нашли еще два механизма с похожими возможностями: SPEAKINGSTONE и DARKLANTERN.
Разница между ними существенна. DARKLANTERN слушает UDP-порт 9992 со стороны WAN, причем штатные правила межсетевого экрана разрешают такое подключение из интернета. Проверку отправителя можно обойти, после чего специально сформированный пакет позволяет выполнить произвольную команду с правами root. С 18 по 21 августа VulnCheck обнаружила 203 доступных из интернета экземпляра DARKLANTERN в 22 странах.
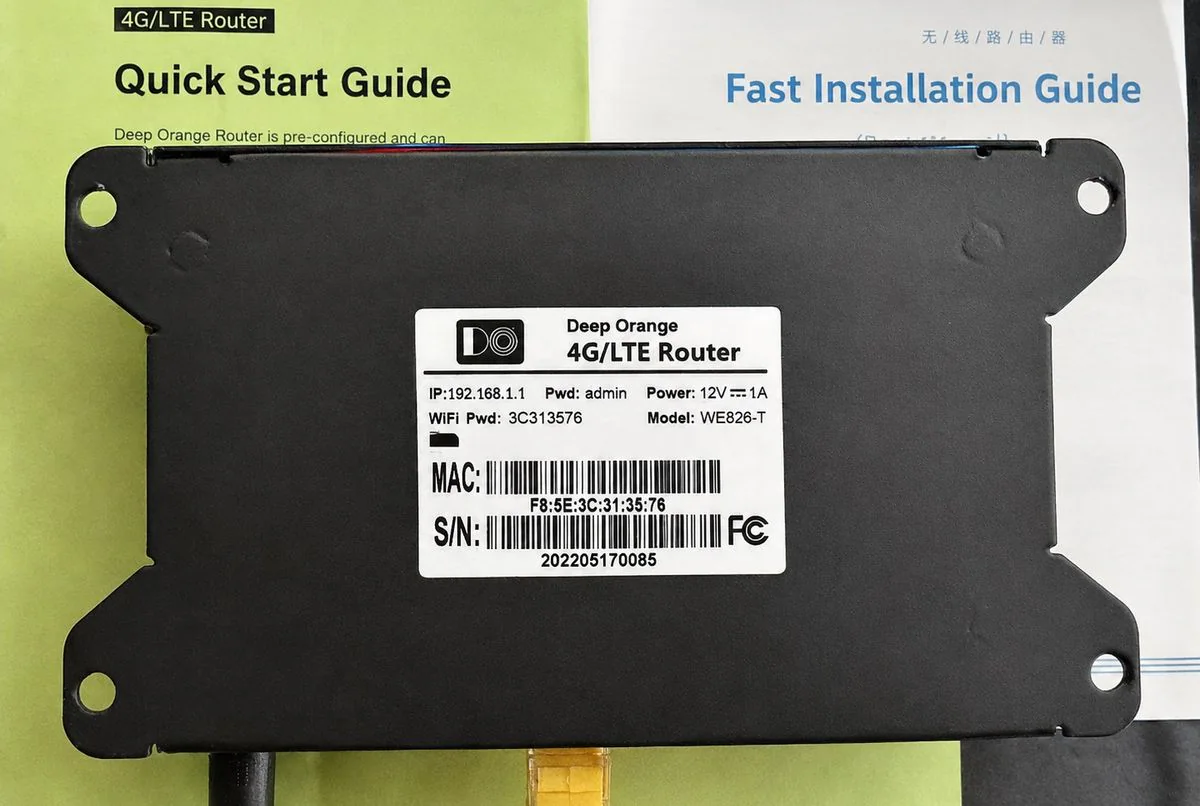
SPEAKINGSTONE работает иначе и потому потенциально опасен даже за NAT и внешним межсетевым экраном. Роутер сам связывается с сервером управления по UDP. Передаваемые данные могут включать модель, версию прошивки, MAC-адрес, SSID и параметры сети. Поддерживаются удаленное выполнение команд, изменение DNS, получение учетных данных PPPoE и открытие обратного SSH-туннеля. Соединение не имеет полноценной аутентификации и шифрования.
Для SPEAKINGSTONE исследователи зарегистрировали оставленный свободным резервный домен управления. К 21 августа к нему самостоятельно подключились 392 устройства, 390 из которых находились в Китае. Это уже не анализ кода в отрыве от реальности: работающий механизм удалось наблюдать на реальных роутерах.
Но переносить выводы на любой китайский роутер нельзя. VulnCheck публикует конкретные модели и версии прошивок, где обнаружены SPEAKINGSTONE и DARKLANTERN. Для DARKLANTERN перечислены, среди прочих, ZBT WE826-T2, WE5926, WG3526 и WE2426-C, а для SPEAKINGSTONE список включает WE826-T2, ZBT-7628, ZBT-ZBT7621 и оборудование MoreQuick. Для двух компонентов опубликованы CVE-2026-74233 и CVE-2026-74232 с оценкой 9,3 по CVSS 4.0. Исправленные версии прошивок в опубликованных бюллетенях пока не указаны.