

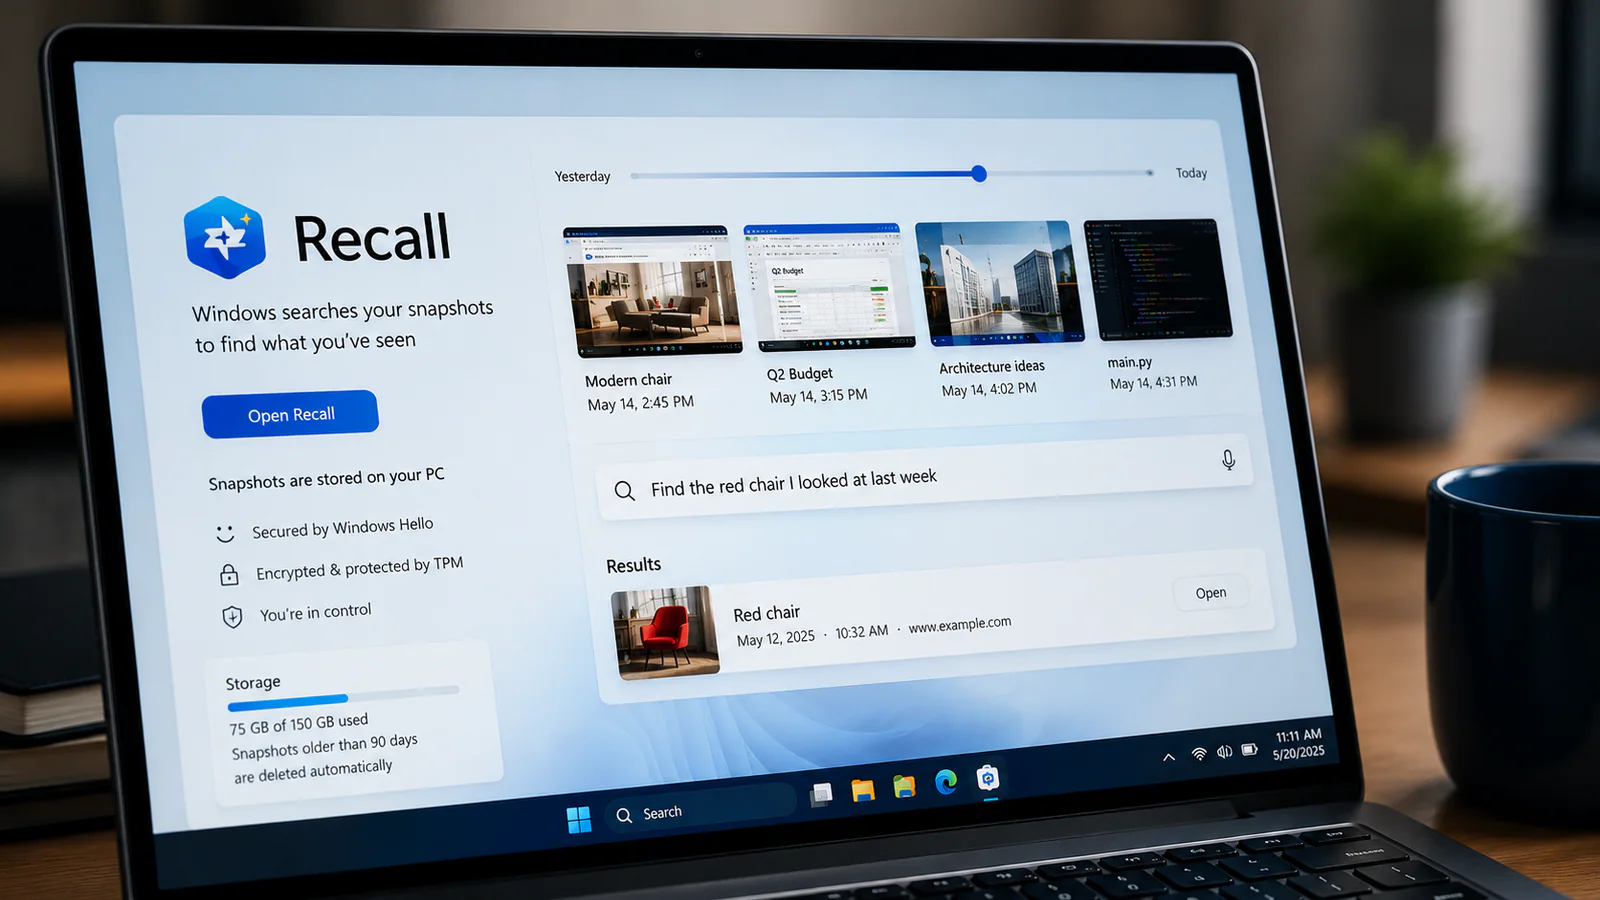
Recall запоминает не файлы, а то, что было на экране
Обычный поиск Windows работает с файлами, именами, метаданными и содержимым поддерживаемых документов. История браузера знает, какие сайты открывались. Недавние документы помогают вернуться к файлу, с которым пользователь уже работал. Но ни один из этих механизмов не отвечает на запрос вроде "найди страницу с тем зеленым креслом, которую я смотрел несколько дней назад", если название магазина и товара давно забыто.
Recall построен вокруг другой идеи. Windows периодически делает снимки того, что пользователь видит на экране, распознает содержимое и создает индекс, по которому затем можно искать. Microsoft сравнивает результат с фотографической памятью компьютера: запрос может относиться к тексту, изображению, приложению, сайту или документу, который когда-то находился перед глазами.
Это принципиально отличает Recall от записи экрана. Функция не сохраняет непрерывное видео и не записывает звук. Вместо этого создается последовательность отдельных снимков. Пользователь может перемещаться по ним во времени или вводить запрос на естественном языке, после чего Recall пытается найти подходящий эпизод.
Самый интересный сценарий возникает там, где обычный поиск почти бесполезен. Допустим, несколько дней назад в браузере была открыта фотография системного блока с необычным расположением вентиляторов. Название корпуса забыто, вкладка закрыта, история браузера содержит сотни адресов. Recall потенциально позволяет искать по содержимому увиденного изображения, а не вспоминать имя файла или страницу.
Но за эту возможность приходится расплачиваться очевидным свойством архитектуры: чтобы потом найти информацию на экране, системе сначала нужно сохранить информацию о том, что на нем находилось.
Recall нельзя включить на обычном компьютере с Windows 11
Наличие Windows 11 само по себе недостаточно. Recall относится к функциям Copilot+ PC, а Microsoft использует это обозначение для отдельного класса компьютеров с достаточно производительным нейронным процессором NPU.
Согласно актуальным требованиям Microsoft к Copilot+ PC, NPU должен обеспечивать не менее 40 TOPS, компьютер должен иметь минимум 16 ГБ оперативной памяти и накопитель объемом от 256 ГБ. В перечне совместимых платформ Microsoft сейчас указывает Snapdragon X, AMD Ryzen AI 300 и 400, а также Intel Core Ultra 200V и 300V. Список может расширяться вместе с выходом новых процессоров.
Для самого Recall требования еще жестче. Нужен Copilot+ PC стандарта Secured-core, не менее восьми логических процессоров, минимум 50 ГБ свободного пространства на накопителе, включенное Device Encryption или BitLocker и Windows Hello Enhanced Sign-in Security. Для доступа к Recall требуется настроить как минимум один биометрический способ Windows Hello: распознавание лица или отпечаток пальца.
Поэтому установка мощной дискретной видеокарты с десятками или сотнями TOPS не превращает обычный настольный ПК в совместимую систему. Microsoft привязывает Recall к NPU и защищенной аппаратно-программной платформе Copilot+ PC. То же касается производительных компьютеров на процессорах предыдущих поколений: Ryzen 9 или Core i9 может значительно превосходить мобильный Copilot+ PC в обычных вычислениях, но без подходящего NPU официальным требованиям Recall он не соответствует.
Почему Recall пришлось фактически переделывать перед выпуском
Первоначальная версия Recall, показанная Microsoft весной 2024 года, вызвала вопросы еще до массового запуска. Основная претензия была понятной: компьютер собирался создавать подробную локальную историю происходящего на экране, а защита этой базы выглядела недостаточной для данных такой чувствительности.
После критики Microsoft отложила широкий выпуск и серьезно изменила архитектуру. Современный Recall отличается от первоначально представленного варианта в нескольких принципиальных местах. Сохранение снимков теперь требует явного согласия пользователя. Если при первоначальной настройке Recall не включить, снимки не сохраняются. Функцию можно удалить через управление компонентами Windows.
Изменилась и защита накопленных данных. Microsoft описывает современную архитектуру Recall в документации по конфиденциальности функции. Снимки и связанная с ними информация хранятся локально в зашифрованном виде. Ключи защищены TPM и связаны с Windows Hello Enhanced Sign-in Security, а операции с ними выполняются внутри VBS Enclave, изолированной среды на базе Virtualization-based Security.
При каждом открытии Recall пользователь должен подтвердить личность через Windows Hello. Это отличается от обычной папки со скриншотами, которую достаточно открыть после входа в Windows.
Такая архитектура заметно сложнее первоначальной реализации, но она не меняет фундаментальное свойство Recall. На накопителе появляется структурированная история информации, которая когда-то отображалась на экране. Для оценки риска имеет значение не только качество шифрования этой истории, но и ценность собранных данных в случае успешной компрометации компьютера.
Снимки не отправляются Microsoft в облако
Вокруг Recall до сих пор встречается утверждение, что Windows отправляет снимки рабочего стола Microsoft для анализа искусственным интеллектом. Для текущей реализации это неверно.
Microsoft заявляет, что сохранение и анализ снимков происходят локально на Copilot+ PC. Для создания и обработки истории Recall не требуется отправлять снимки в облако. Компания также утверждает, что не имеет доступа к содержимому сохраненной истории, не использует ее для рекламы и не передает снимки другим пользователям того же компьютера.
Профили разделены. Если одним ПК пользуются несколько человек под разными учетными записями Windows, каждый самостоятельно решает, включать ли Recall, а история привязана к конкретному профилю.
Это снимает один из наиболее очевидных вопросов конфиденциальности, но "данные не уходят в облако" и "данные невозможно украсть" означают разные вещи. Локальная база остается привлекательной целью для вредоносного ПО именно потому, что в ней может оказаться концентрированная история работы человека за компьютером.
Microsoft защищает доступ с помощью шифрования, TPM, VBS Enclave и обязательной аутентификации Windows Hello. Рассматривать Recall как обычный каталог JPEG-файлов, который любое приложение может прочитать напрямую, уже неправильно.
Что именно может попасть в историю
Recall работает с тем, что выводится на экран. Поэтому граница между полезной информацией и чувствительными данными зависит от действий самого пользователя.
В истории потенциально могут оказаться страницы браузера, переписка, документы, фотографии, окна программ, результаты поиска, страницы интернет-магазинов и другая визуальная информация. Именно широта охвата делает Recall полезнее истории конкретного браузера или приложения, но она же создает проблему: Windows заранее не знает, какую часть увиденного пользователь через неделю сочтет конфиденциальной.
Microsoft добавила фильтрацию чувствительной информации. Она включена по умолчанию и предназначена для обнаружения паролей, номеров кредитных карт, национальных идентификаторов и ряда других типов данных. При обнаружении такой информации Recall должен пропустить соответствующий снимок.
Однако сама Microsoft не дает гарантии, что фильтр обнаружит абсолютно все чувствительные данные. Его правильнее воспринимать как дополнительный барьер, а не как основание разрешить Recall сохранять любую программу и любой сайт.
Есть и категории, которые система обрабатывает отдельно. Recall не сохраняет контент с DRM-защитой. Приватные окна поддерживаемых браузеров также исключаются из снимков. На текущем этапе Microsoft перечисляет Edge, Firefox, Opera, Chrome и другие браузеры на Chromium для фильтрации приватного режима, хотя возможности точной фильтрации отдельных сайтов различаются.