Перейти к содержимому
Новость

ARTEX открывает исходный код ИИ-системы для самостоятельного поиска уязвимостей

На GitHub опубликован исходный код ARTEX, системы автоматизированного тестирования безопасности с несколькими ИИ-агентами. Разработчики заявляют, что она способна самостоятельно планировать проверку, исследовать доступные ресурсы и сохранять найденные уязвимости вместе с доказательствами. При этом для полноценной работы требуется подключение языковой модели.

RaVic
ARTEX открывает исходный код ИИ-системы для самостоятельного поиска уязвимостей

Автор: mhtsec

У ARTEX довольно интересная организация работы. Вместо одного ИИ-агента, который последовательно выполняет команды, система использует планировщик и несколько параллельных исполнителей. Планировщик определяет направления исследования, а рабочие агенты выполняют конкретные действия и передают полученные сведения в общую базу.

Разработчики называют ARTEX победителем соревнования Baidu Agent+ по наступательной и оборонительной кибербезопасности. Это заявление содержится в описании проекта, однако подробные результаты соревнования и независимые показатели эффективности самой системы в опубликованной документации не приведены.

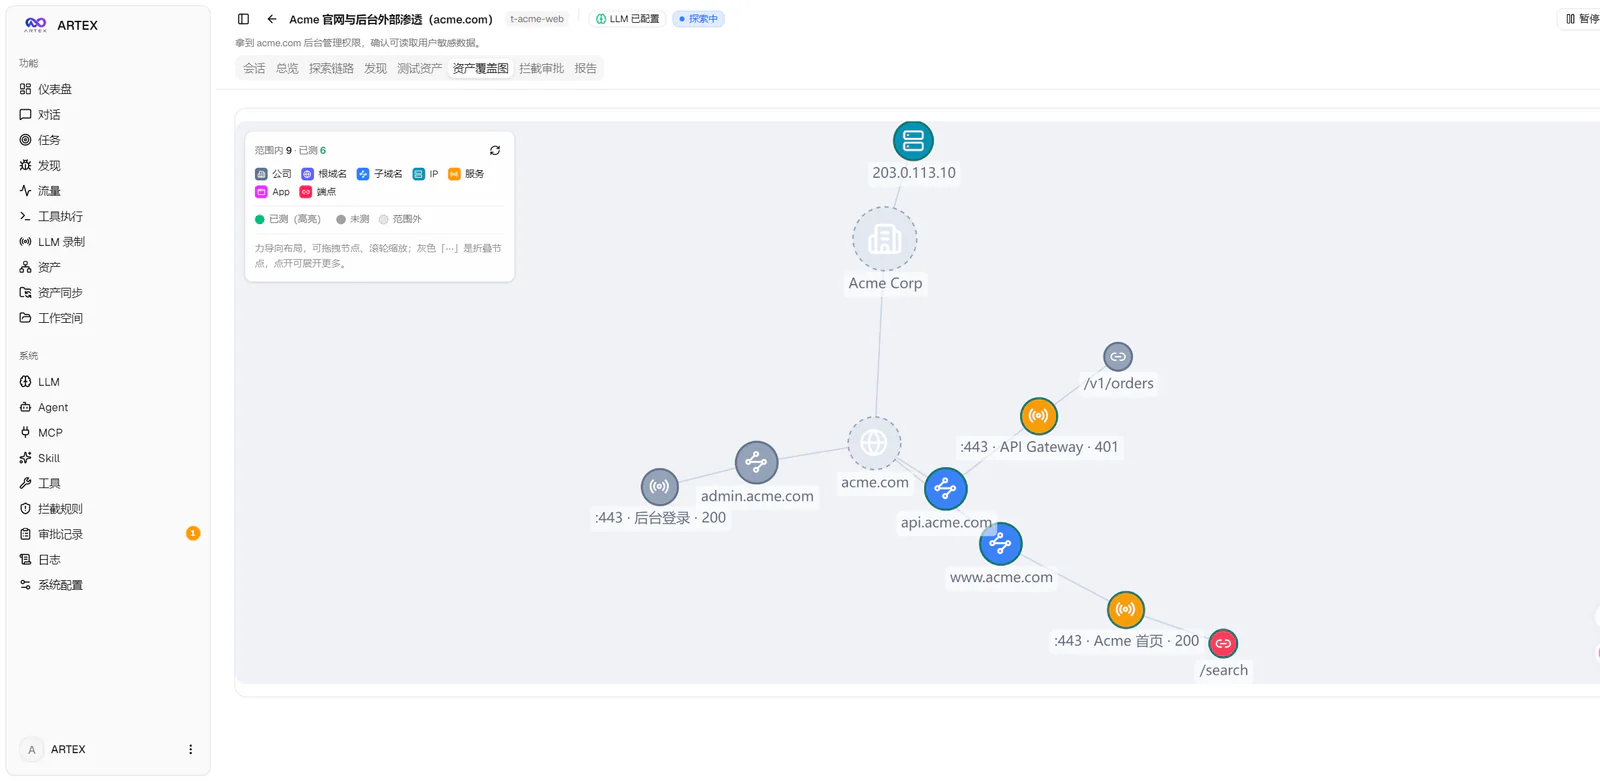
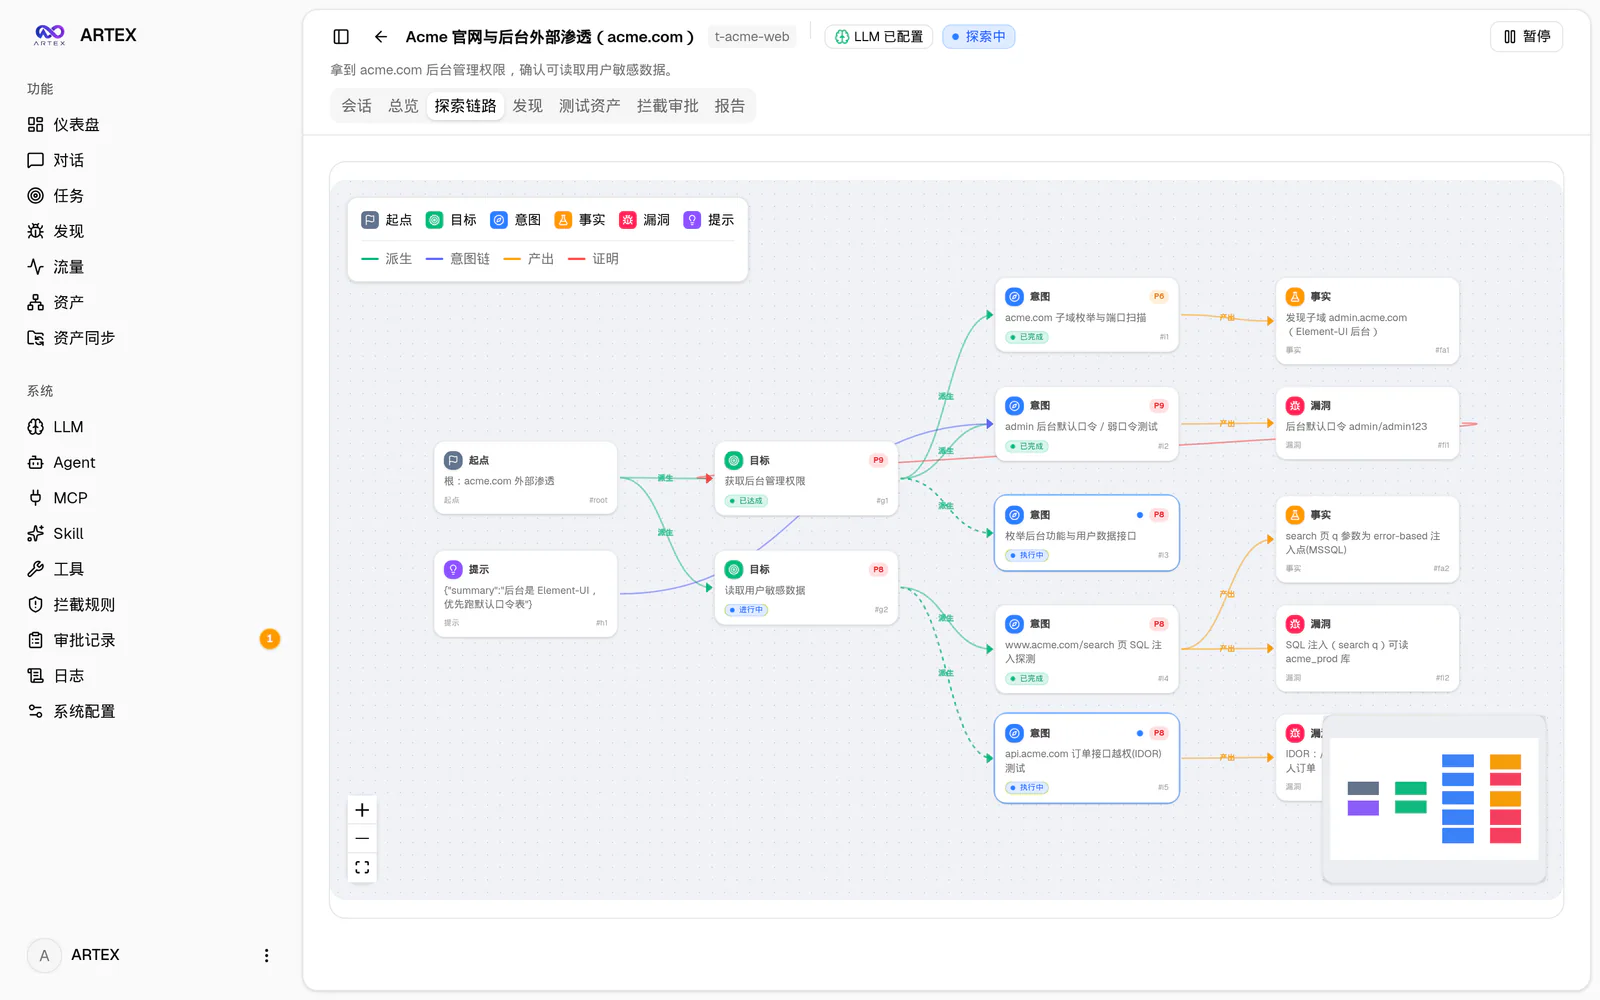
Одна из наиболее содержательных особенностей ARTEX связана с хранением результатов. Система использует две графовые структуры. Первая содержит сведения об исследуемых ресурсах: доменах, IP-адресах, сервисах и отдельных точках доступа. Вторая фиксирует ход исследования, включая поставленные цели, обнаруженные факты, предполагаемые уязвимости и связи между ними.

Такой подход позволяет сохранять историю проверки и понимать, на основании каких сведений агент пришел к определенному результату. Это особенно полезно при продолжительных исследованиях, когда несколько агентов работают одновременно и могут возвращаться к уже изученным объектам.
11_2517x1229_b59cde1355

Фото: mhtsec

Предусмотрена интеграция со ScopeSentry для импорта информации об исследуемой инфраструктуре. Есть запись сетевого трафика, механизм согласования действий, управление агентами и возможность повторной проверки обнаруженных уязвимостей после исправления. Результат повторной проверки сохраняется отдельно от первоначального обнаружения.

Техническая основа ARTEX достаточно традиционная: серверная часть написана на Go, веб-интерфейс построен на Next.js, а для хранения данных используется PostgreSQL. Для работы ИИ-агентов необходим доступ к совместимой языковой модели. В документации предусмотрены варианты подключения через API OpenAI и Anthropic.

Система распространяется с исходным кодом по лицензии AGPL-3.0. В репозитории разработчиков доступны инструкции по сборке, запуску через Docker и установке готовых исполняемых файлов. При этом авторы предупреждают, что репозиторий служит резервной копией последней версии исходного кода, а прежний источник Docker-развертывания больше не работает.

Практическая граница у проекта пока вполне определенная. Наличие нескольких агентов и автоматического планирования само по себе не доказывает, что ARTEX обнаруживает больше реальных уязвимостей, чем обычные сканеры или работающий вручную специалист. Для такого сравнения нужны воспроизводимые испытания на одинаковых тестовых стендах, данные о ложных срабатываниях и расходах на языковую модель.

05_2880x1800_2cb87254cd

Фото: mhtsec

Поэтому сейчас ARTEX интересен прежде всего своей архитектурой и возможностью самостоятельно изучить реализацию автоматизированного пентестинга. Использовать его следует только для проверки систем, на исследование которых получено разрешение. Оценить реальную эффективность можно будет после независимых испытаний.

Источник: GitHub
9 показов