Перейти к содержимому
Новость

Linux 7.4 получит защиту от виртуальных машин, способных заблокировать сервер

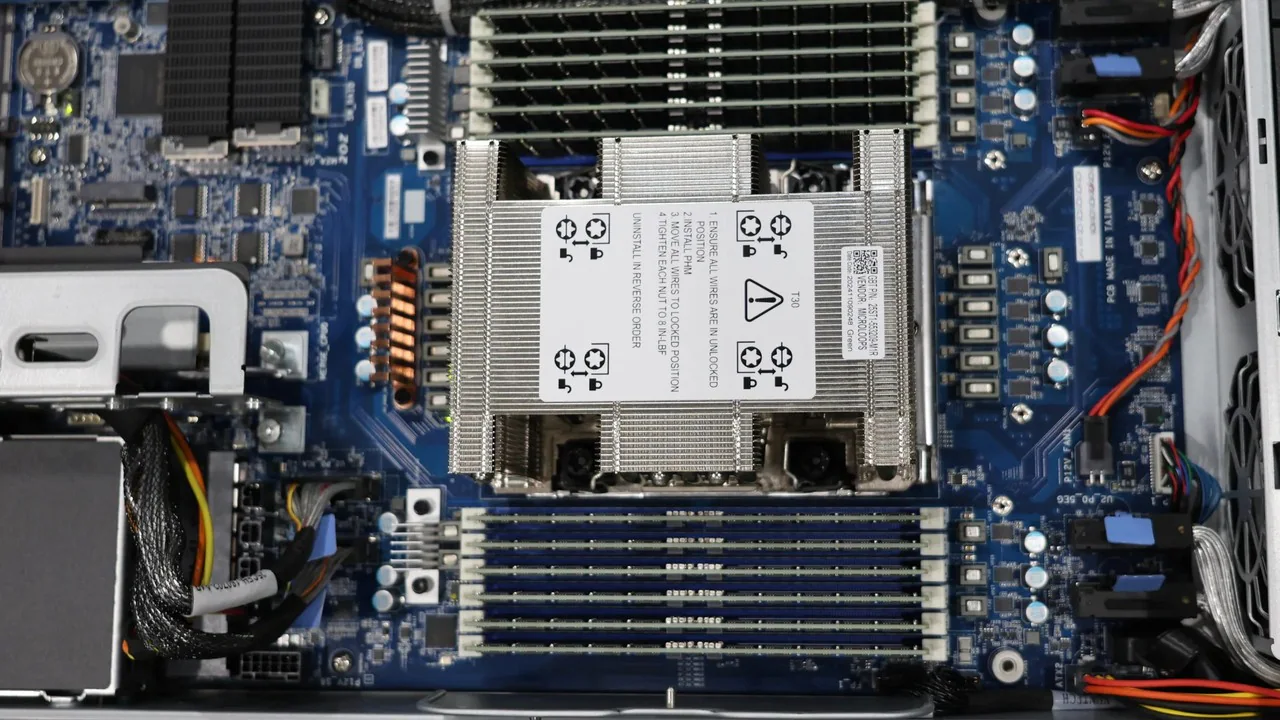
В Linux 7.4 появится поддержка механизма Intel Instruction Timeout, который должен защитить серверы от определенных атак через виртуальные машины с технологией TDX. Причина обновления довольно серьезная: даже изолированная виртуальная машина при определенных условиях способна занять ресурсы процессора и нарушить работу остальных пользователей сервера.

Впечатлительная
Linux 7.4 получит защиту от виртуальных машин, способных заблокировать сервер

Автор: Phoronix

Технология Intel Trust Domain Extensions (TDX) предназначена для защиты содержимого виртуальных машин от доступа со стороны гипервизора и других компонентов серверной системы. Она используется в конфиденциальных вычислениях, когда владелец виртуальной машины хочет ограничить доступ к своим данным даже со стороны администратора инфраструктуры.

Но защита данных и безопасность самого сервера решают разные задачи. Виртуальная машина может быть изолирована от окружающей системы и при этом создавать проблемы для других виртуальных машин. Например, если выполняемый внутри нее код слишком долго препятствует обработке прерываний или других событий, физическое ядро процессора рискует оказаться занятым. Для облачного сервера, обслуживающего нескольких клиентов, подобное поведение создает угрозу отказа в обслуживании.

Именно против такого сценария Intel разработала механизм Instruction Timeout. Во время подготовки он назывался Notify VM Exit. Название изменилось, но назначение осталось прежним: дать гипервизору возможность вернуть управление, когда выполнение гостевой системы слишком долго мешает нормальной обработке событий.

Здесь есть техническая тонкость. Поддержка Notify VM Exit уже существовала в подсистеме виртуализации KVM, которая используется в Linux. Проблема заключалась в работе с защищенными виртуальными машинами TDX.

KVM могла сообщать программному обеспечению о доступности соответствующей аппаратной возможности. Программа управления виртуальными машинами получала положительный ответ при попытке включить защиту. Но для TDX необходимые настройки фактически не передавались модулю Intel TDX, поэтому ожидаемый механизм не начинал работать.

Разработчики исправили именно этот пробел. В представленном еще в августе 2026 года наборе изменений предусмотрена настройка параметров Notify VM Exit при инициализации виртуального процессора TDX. Для этого KVM обращается к программному интерфейсу модуля TDX и задает необходимые условия выхода из гостевой системы.

Одновременно добавлен обработчик соответствующего события. Когда процессор инициирует Notify VM Exit, KVM получает возможность обработать ситуацию и вернуть управление серверной стороне виртуализации.

Это принципиальное отличие от простого объявления поддержки функции. Теперь механизм должен действительно включаться для защищенных виртуальных машин, если процессор поддерживает необходимую аппаратную возможность.

Еще одна часть изменений связана с Bus Lock VM Exit. Некоторые операции процессора могут блокировать доступ к системной шине и мешать работе других вычислений. Если гостевая система выполняет такую операцию, механизм позволяет передать управление гипервизору, а затем программному обеспечению пользовательского пространства для дальнейшей обработки события.

Такая защита рассчитана на серверы, где разные виртуальные машины используют общие аппаратные ресурсы. Она позволяет инфраструктуре реагировать на потенциально опасное поведение отдельной гостевой системы. При этом сам факт обнаружения Bus Lock не означает, что виртуальная машина обязательно будет завершена: дальнейшие действия зависят от программного обеспечения виртуализации.

Обе функции готовятся для включения в Linux 7.4 в составе изменений KVM и TDX. По состоянию на 16 октября 2026 года соответствующий набор был направлен на включение в дерево KVM для следующего релиза. Это еще не равнозначно появлению защиты в окончательной стабильной версии ядра.

Есть и аппаратное ограничение. Instruction Timeout зависит от возможностей процессора Intel. Обновление Linux само по себе не добавит эту функцию на сервер, центральный процессор которого ее не поддерживает. Для использования также потребуется соответствующая программная поддержка TDX и настройка среды виртуализации.

Обычные домашние компьютеры эти изменения практически не затронут. Они предназначены прежде всего для серверных платформ с Intel TDX, на которых запускаются защищенные виртуальные машины. В том числе речь может идти об инфраструктуре облачных провайдеров, где изоляция клиентов должна обеспечивать сохранность данных и устойчивость совместной работы.

Для администраторов таких систем обновление закрывает конкретный пробел между заявленной аппаратной возможностью и ее фактическим использованием в KVM. Однако наличие поддержки в ядре еще не доказывает устойчивость всей конфигурации к любым DoS-атакам. Проверять потребуется совместимость процессора, модуля TDX, гипервизора и способ включения защитных механизмов.

Источник: Phoronix
7 показов